脆弱性とは?放置の危険性とセキュリティホールとの違いを徹底解説
連日のように報じられる企業の個人情報流出やランサムウェア被害のニュース。その原因の多くを占めているのが、システムやソフトウェアに潜む「脆弱性(ぜいじゃくせい)」です。AIを活用したサイバー攻撃の自動化や巧妙化が進む2026年現在、脆弱性を放置することは、企業の存続そのものを揺るがす致命的なリスクになり得ます。
「自社のシステムは大丈夫だろうか」「ニュースで耳にするセキュリティホールとは何が違うのか」といった疑問を抱く方も少なくありません。システムの弱点が生まれる構造的な背景から、サイバー攻撃者がそれを悪用する手口、被害を未然に防ぐための具体的な防御策まで、現場で本当に役立つ知識を整理してお伝えします。
📌 【この記事の重要ポイントまとめ】
- 要点1:脆弱性とはシステムの不具合や設計上のミスによる「セキュリティ上の弱点」であり、不正アクセスの侵入口となる。
- 要点2:セキュリティホールとほぼ同義だが、脆弱性は設定ミスや人的運用体制など、より広い概念を含む。
- 要点3:被害を防ぐには、CVE情報に基づく迅速なセキュリティパッチ適用と、定期的な脆弱性診断・管理が不可欠。
【基礎知識】脆弱性(ぜいじゃくせい)とは?セキュリティホールとの違い
IT分野における「脆弱性」とは、OS、ソフトウェア、ネットワーク機器、クラウド環境などに存在するセキュリティ上の弱点や欠陥を指します。本来は許可されていないユーザーがシステム内部に侵入できたり、不正なプログラムを実行されたりする不具合のトリガーとなるものです。
よく混同される言葉に「セキュリティホール」や「バグ」があります。それぞれの定義と位置づけは以下の通りです。
- バグ:プログラムの記述ミスや誤作動全般を指す言葉。画面のレイアウト崩れや計算ミスなど、セキュリティに直結しない不具合もすべて含まれます。
- セキュリティホール:バグのうち、システムの安全性を脅かす構造的な欠陥を指す言葉。物理的な「鍵穴の緩み」や「外壁の穴」に例えられます。
- 脆弱性:セキュリティホールだけでなく、初期パスワードの放置、アクセス権限の設定ミス、運用の不備など、「外部からの攻撃や不正利用を許してしまう要因全般」を包括した広義の概念です。
日常の会話や報道では脆弱性とセキュリティホールはほぼ同じ意味で使われますが、セキュリティの専門的な現場では、システム設計や運用の隙まで含めて「脆弱性」と捉えるのが一般的です。
なぜ弱点が生まれるのか?システムに潜む脆弱性の主な原因
どれほど優れたIT企業や開発者が構築したシステムであっても、脆弱性を100%ゼロにすることは極めて困難です。脆弱性の原因は多岐にわたりますが、主に以下の3つの要素に集約されます。
第一に「プログラムのコーディングミスや設計上の不備」です。複雑化する現代のソフトウェア開発現場では、数百万行から数千万行に及ぶコードが記述されます。開発段階の検証で見落とされたロジックの隙間が、そのまま攻撃の足がかりになります。
第二に「オープンソースソフトウェア(OSS)や外部ライブラリの依存関係」です。開発の効率化のために世界中で広く使われているオープンソースのモジュールに脆弱性が見つかると、それを利用している何千、何万というシステムが一斉にサイバー攻撃リスクに晒される構造が生まれます。
第三に「クラウドやサーバーの設定・運用のミス」です。ソフトウェア自体に不具合がなくても、クラウド環境のアクセス権限をパブリック公開にしたまま放置する、古いバージョンのミドルウェアを更新せず使い続けるといった人的な要因が、結果として巨大な弱点を作り出しています。
放置するとどうなる?情報漏洩やゼロデイ攻撃など深刻なサイバー攻撃リスク
発見された脆弱性を放置し続けると、どのような事態に発展するのでしょうか。サイバー攻撃者は常にインターネット上を巡回(スキャン)し、未対策の弱点を持つシステムを探し回っています。
もっとも警戒すべきは「ゼロデイ攻撃」の脅威です。これはソフトウェアの製造元が修正プログラムを提供する前(脆弱性が公表されてから0日目以内)に、無防備なシステムを狙って仕掛けられる奇襲攻撃を指します。対策パッチが存在しない期間を突かれるため、従来のパターンマッチング型セキュリティだけでは防ぎきれません。
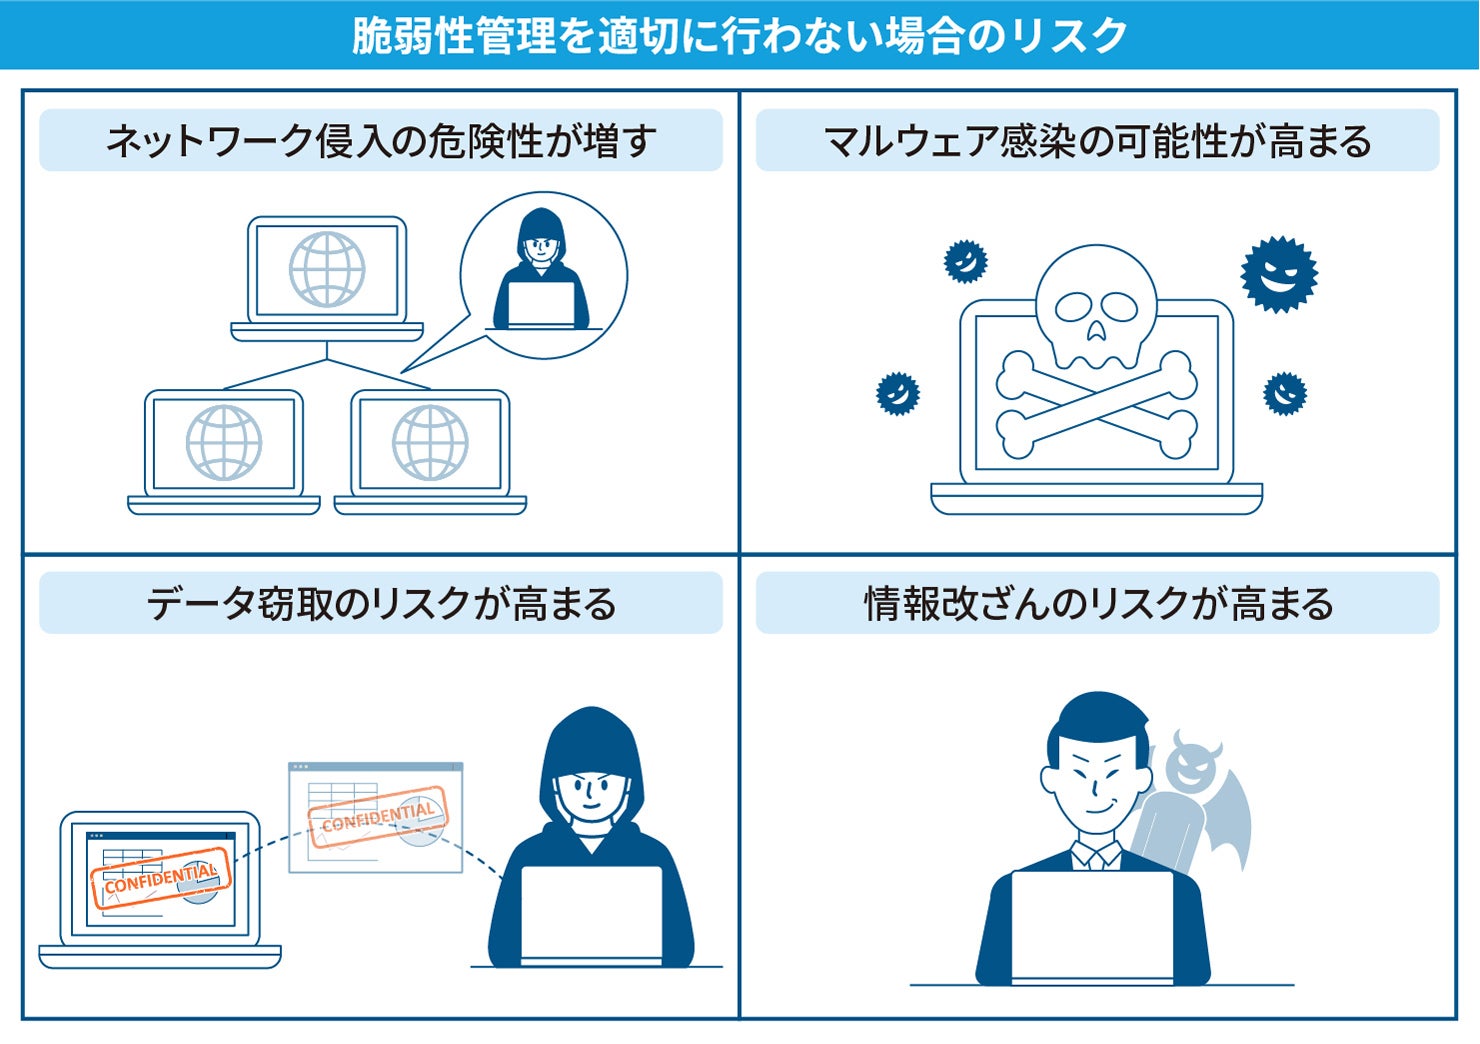
脆弱性が悪用された場合に企業が被る代表的な被害は次の通りです。
- 大規模な情報漏洩:データベースへの不正侵入により、顧客の個人情報、クレジットカード番号、社外秘の機密情報が外部へ流出。
- ランサムウェアによる業務停止:脆弱性を突いて社内ネットワーク全体へマルウェアを感染させ、重要データを暗号化して巨額の身代金を要求される。
- 踏み台攻撃への加担:自社のサーバーが乗っ取られ、他社や公共機関を攻撃するための「中継地点(ボットネット)」として悪用される。
被害に遭った場合、システムの復旧コストだけでなく、巨額の損害賠償や行政指導、社会的信用の失墜といった深刻な経営打撃に直結します。
弱点を可視化する「CVE識別番号」と脆弱性情報データベースの仕組み
世界中で日々発見される膨大な脆弱性を効率よく追跡・管理するために、国際的な共通ルールが確立されています。その代表格が「CVE識別番号(Common Vulnerabilities and Exposures)」です。
CVEは「CVE-2026-12345」のように発見された年と固有番号で表記され、どのソフトウェアのどの欠陥を指しているのかを一意に特定できます。複数のセキュリティベンダーが異なる名称で呼ぶ混乱を防ぐための「共通ID」としての役割を果たしています。
また、これらの情報は世界的な脆弱性情報データベースで集約・公開されています。
- NVD(National Vulnerability Database):米国政府が管理する包括的な脆弱性データベース。危険度の指標である「CVSS(共通脆弱性評価システム)」スコアなどが掲載される。
- JVN(Japan Vulnerability Notes):日本の情報処理推進機構(IPA)とJPCERT/CCが共同運営する、国内向けの脆弱性情報プラットフォーム。日本語で詳細な影響と対策を確認可能。
セキュリティ担当者はこれらのデータベースを日々チェックし、自社が利用しているシステムに該当する脆弱性がないかを照合しています。
企業の信頼を守る!Webアプリケーション脆弱性と今すぐ取るべき対策
近年の攻撃トレンドにおいて、ECサイトや会員制ポータルなどのWebアプリケーション脆弱性を狙った手口が後を絶ちません。ネットワークの境界線(ファイアウォール)を越えて、インターネットに常時公開されているWebサイトそのものを狙うためです。
代表的なWeb脆弱性には、データベースを不正操作される「SQLインジェクション」や、悪意あるスクリプトを埋め込まれる「クロスサイトスクリプティング(XSS)」があります。これらは情報漏洩防止の観点からも最優先で塞がなければならない穴です。
直ちに見直すべき基本の脆弱性対策は以下の通りです。
- 迅速なセキュリティパッチ適用:OSやミドルウェア、WordPressなどのCMSプラグインの更新プログラムが配布されたら、検証を経て速やかに適用する。
- WAF(Web Application Firewall)の導入:Web特有の不正な通信を検知・遮断し、パッチ適用までの時間差(タイムラグ)を防御する。
- セキュアプログラミングの徹底:開発段階で入力値のバリデーションやサニタイズ(無害化)処理を厳格に実装する。
被害を未然に防ぐ脆弱性診断と脆弱性管理ツールの実践的活用法
「自社のどこにどのような穴があるのか」を正確に把握していなければ、適切な防御はできません。そこで有効となるのが「脆弱性診断(セキュリティ診断)」です。
脆弱性診断では、専用ツールによる自動スキャンや、ホワイトハッカーによる擬似的な侵入テスト(ペネトレーションテスト)を実施し、外部から悪用可能な欠陥が存在しないかを徹底的に洗い出します。年に数回の定期診断や、大規模なシステム改修時の受診が推奨されます。
さらに近年は、クラウド資産の増加に伴い「脆弱性管理ツール(ASM:Attack Surface Managementなど)」の常時稼働がスタンダードになりつつあります。
管理ツールを導入することで、自社が保有する膨大なIT資産(サーバー、ドメイン、クラウド設定など)を自動検出し、既知の脆弱性情報とリアルタイムに紐付けてリスクの優先順位を判定できます。限られたセキュリティ人員でも、危険度の高い弱点からピンポイントで修復できる体制が整います。
【脆弱性とは】に関するよくある質問(FAQ)
Q1:個人ユーザーのパソコンやスマートフォンにも脆弱性は存在しますか?
A1:はい、日常的に利用しているWindows、macOS、iOS、Androidや各種アプリにも常に脆弱性が発見されています。個人の端末であっても、OSの自動アップデートを有効にし、公式ストア以外からのアプリインストールを避けることが最も効果的な自衛策です。
Q2:アンチウイルスソフトを入れていれば、脆弱性の対策は不要ですか?
A2:不要にはなりません。アンチウイルスソフトは侵入してきたマルウェアを検知・駆除する役割を持ちますが、システム自体の構造的な「穴」を塞ぐことはできません。脆弱性そのものを解消するセキュリティパッチ適用と、アンチウイルスソフトの併用が不可欠です。
Q3:脆弱性情報が公開されると、逆に攻撃者に狙われやすくなりませんか?
A3:確かに攻撃者にも情報が渡る側面はありますが、情報が非公開のままだと利用者が対策を取れず、攻撃者だけが弱点を知る「ゼロデイ攻撃」の被害が拡大します。開発元が修正パッチを準備した段階で情報を一般公開(協調的開示)することが、国際的な標準となっています。
まとめ:脅威が高度化する時代を生き抜く継続的なセキュリティマネジメント
脆弱性は、システムが存在する限り完全に根絶することはできません。新しい技術や機能が追加されれば、それに伴って新たな隙が生まれるのは必然だからです。
重要なのは「弱点をゼロにする」ことではなく、「弱点を早期に発見し、攻撃される前に素早く塞ぐサイクルを仕組み化する」ことです。
セキュリティパッチの迅速な適用、定期的な脆弱性診断の実施、そして脆弱性管理ツールを活用したIT資産の可視化。これらを組織の日常的な運用フローに組み込むことこそが、高度化するサイバー脅威から自社のデータと信用を守るための確固たる防壁となります。 (出典: 脆弱 性 と は(Yahoo!ニュース))

Webメディアの編集およびコンテンツ作成に従事。正確で質の高い情報発信を心掛けています。