ホワイトハッカーとは?年収1000万の実態・仕事内容と資格を解説
AIを悪用した高度なサイバー攻撃やランサムウェアの被害が企業・国家インフラを脅かす現在、最前線でデジタル空間の安全を守る「ホワイトハッカー」への関心が急速に高まっています。映画やアニメのイメージから「裏社会の天才」と思われがちですが、実態は高度な専門技術と厳格な倫理観を武器にシステムを守る、極めて市場価値の高いセキュリティ専門職です。
深刻なサイバー人材不足を背景に、優秀な技術者には年収1,000万円を超えるオファーが飛び交うなど、キャリアとしての魅力も際立っています。ホワイトハッカーの具体的な仕事内容から悪質なクラッカーとの明確な境界線、リアルな報酬水準、そして未経験からプロを目指すための現実的なロードマップまで、現場の最新事情を余すところなく解き明かします。
📌 【この記事の重要ポイントまとめ】
- 要点1:ホワイトハッカーはサイバー攻撃者の手口を熟知し、防御のためにシステムへ侵入テストを行う正義の防衛スペシャリスト。
- 要点2:国内の平均年収は600万〜800万円台だが、外資系や高度ペネトレーションテスターなら1,000万〜2,000万円超も現実的。
- 要点3:未経験からのロードマップはインフラ基礎の習得から始まり、「情報処理安全確保支援士」や国際資格「CEH」の取得が強力な武器になる。
【基本定義】ホワイトハッカーとは?悪質なブラックハッカーとの決定的な違い
「ハッカー(Hacker)」という言葉は本来、コンピューターやネットワーク技術に極めて深い知識を持つ人物を指す敬称でした。しかし、システムへの不正侵入やデータ破壊といった犯罪行為を行う者が現れたことで、社会的イメージが大きく歪められてきた経緯があります。
こうした悪意を持ってサイバー犯罪に手を染める者は正確には「ブラックハッカー(クラッカー)」と呼ばれます。これに対し、高度な技術を善意の目的で行使し、システムの脆弱性を発見・修正してサイバー攻撃を防ぐ専門家を「ホワイトハッカー(エシカルハッカー)」と呼びます。
両者の決定的な分岐点は、攻撃技術を用いる際の「目的」と「法的正当性」にあります。ブラックハッカーが無許可で標的を攻撃し金銭略取や情報漏洩を謀るのに対し、ホワイトハッカーは必ずシステムの所有者から正式な許諾を得た上で疑似攻撃を実行します。紙一重の知識を持ちながら、強固なモラルと法令遵守の精神で企業や社会の防衛に徹する点に、ホワイトハッカーという職種の崇高な価値が存在します。
なお、一般的なサイバーセキュリティエンジニアが防御壁の構築や運用監視を中心に行うのに対し、ホワイトハッカーは「攻撃者の視点に立って防御を破る検証を行う」という攻撃的セキュリティ(オフェンシブ・セキュリティ)に軸足を置く点に特徴があります。
【現場の実態】ホワイトハッカーの具体的な仕事内容と日常業務の全貌
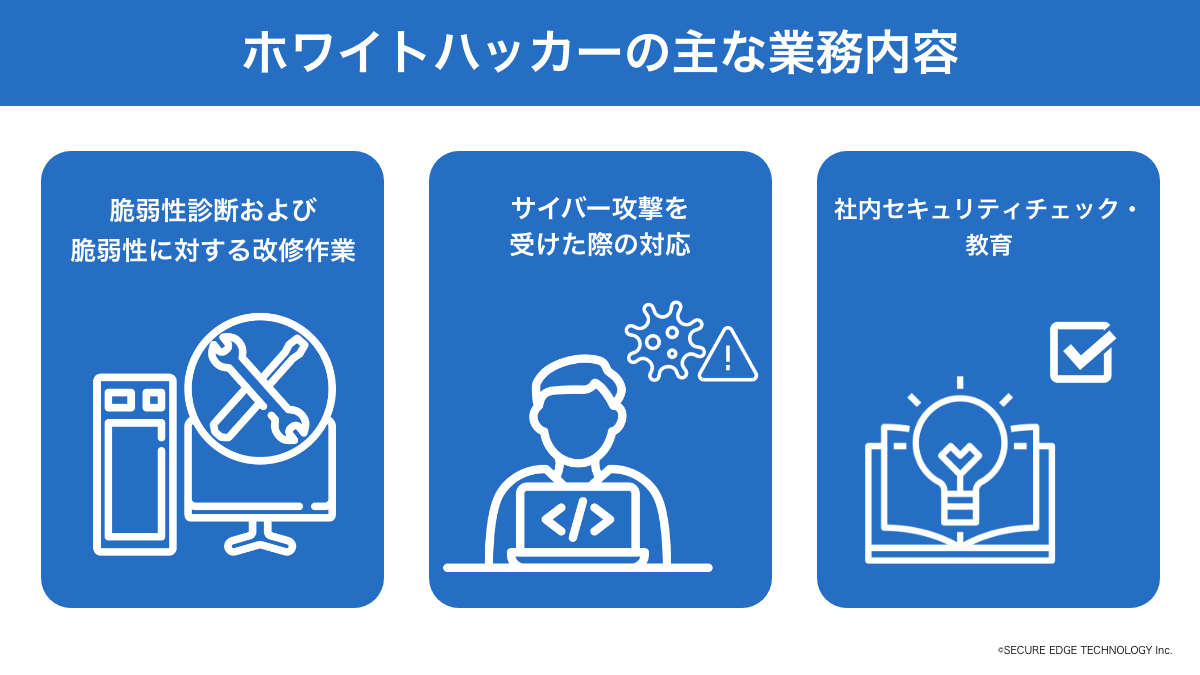
ホワイトハッカーの日常は、ただひたすらにキーボードを叩いてハッキングを繰り返すわけではありません。綿密な調査と分析、そして非技術者にも分かりやすいレポート作成が業務の大部分を占めています。主な業務領域は以下の4つに大別されます。
1. 脆弱性診断(セキュリティアセスメント)
企業が公開しているWebアプリケーションやクラウド環境、社内ネットワークにセキュリティ上の欠陥(脆弱性)が存在しないかをツールや手動で網羅的に調査します。設定ミスや既知のセキュリティホールを洗い出し、悪意ある第三者に突かれる前に対策を講じる予防医療のような業務です。
2. ペネトレーションテスト(侵入テスト)
特定の標的システムに対し、実際の攻撃者と同じシナリオ・手法を用いて侵入を試みる高度な実戦テストです。「重要機密データベースの奪取」や「管理者権限の奪取」といった明確なゴールを設定し、多層防御の隙間を縫ってシステムを攻略できるかを検証します。技術の引き出しの多さと深い洞察力が求められる、ホワイトハッカーの花形業務です。
3. デジタルフォレンジック・インシデント対応
万が一、企業がマルウェア感染や情報漏洩などの不正侵入被害に遭った際、緊急出動して被害の拡大を食い止めます。サーバーログやメモリダンプ、暗号化された端末を解析し、侵入経路の特定や攻撃者の痕跡を追跡する「デジタルの鑑識捜査」を担当します。
4. セキュリティコンサルティング・社内教育
発見した脆弱性のリスクレベルを評価し、経営層や開発チームに向けて具体的な改修手順をアドバイスします。どれほどシステムを堅牢にしても「人間の心理的隙」を突くフィッシング詐欺などの標的型攻撃は防げないため、従業員向けの疑似攻撃訓練やセキュリティ講習を企画・主導することも重要な職務です。
【データで検証】ホワイトハッカーの年収相場と1,000万円プレーヤーの内訳
IT職種の中でも突出した専門性が求められるため、ホワイトハッカーの給与水準は高水準で推移しています。経済産業省の「IT関連産業の給与等に関する実態調査」や各種人材エージェントの公開データをもとに、国内およびグローバルの報酬実態を整理しました。
| 項目 | 詳細・数値データ | 一般的な基準・相場 | 編集部の見解・評価 |
|---|---|---|---|
| 国内・平均年収 | 650万〜850万円 | 一般ITエンジニア(約450万〜550万円) | 一般エンジニアより20〜40%高い。基礎スキルに加えて攻撃手法の深い理解が評価される。 |
| シニア・外資系年収 | 1,200万〜2,500万円 | 国内大手管理職クラス(約900万〜1,200万円) | 外資系セキュリティベンダーや大手金融機関では、即戦力のペネトレーションテスターに破格の提示が常態化。 |
| バグバウンティ(報奨金) | 年間数百万円〜数千万円(トップ層) | 副業収入の相場(年間数十万円) | 大手テック企業(Google, Meta, Apple等)の脆弱性発見プログラムで一攫千金を狙う専業ハンターも実在。 |
| 米国市場の平均報酬 | 約120,000〜160,000ドル(約1,800万〜2,400万円) | 米国IT平均(約110,000ドル) | グローバル市場では国家安全保障直結の専門職として最高峰の待遇。英語力があれば海外案件獲得も可能。 |
国内企業においてもセキュリティ人材の確保は経営上の最優先課題となっており、従来の年功序列型賃金テーブルを撤廃し、高度セキュリティ人材に特化した年収1,000万〜1,500万円超の独自給与テーブルを新設する動きがメガバンクや通信キャリア、大手製造業で広がっています。
【需要と将来性】なぜ今セキュリティ人材の獲得競争が激化しているのか?
ホワイトハッカーへの需要爆発の背景には、構造的な人材枯渇と脅威の深刻化があります。情報処理推進機構(IPA)やグローバルなセキュリティ認証機関(ISC2)の調査によると、世界中で約400万人以上、日本国内だけでも10万人規模のセキュリティ人材が不足していると算出されています。
需要を後押ししている最大の要因は、攻撃側のツールがAIによって自動化・高度化されたことです。攻撃のハードルが下がったことで中小企業やサプライチェーン末端のサプライヤーまでが無差別に狙われる時代となり、あらゆる事業会社が自前または外部のホワイトハッカーによる堅牢な防衛体制を整えざるを得なくなりました。
さらに、経済安全保障推進法の施行や、政府・重要インフラにおける「能動的サイバー防御」の導入議論が進んだことで、有事の事後対応から平時の予防的侵入テストへの投資シフトが急速に進んでいます。この流れは一過性のものではなく、今後10年以上にわたってホワイトハッカーの市場価値を押し上げ続ける確かな要因です。
【実態検証】現場エンジニアの生の声から見えた「やりがいと過酷なリアル」
年収や需要の高さが脚光を浴びる一方で、現場のエンジニアが直面する過酷な現実も存在します。現役のセキュリティアナリストやペネトレーションテスターへのヒアリング、コミュニティでの議論から浮き彫りになったリアルな実態を検証します。
現場が実感する「最高のやりがい」
- 知的好奇心の極致:強固に守られた最新のセキュリティ網を、独自のアイデアと深いシステム理解で突破した瞬間の達成感は他職種では味わえない。
- 社会貢献の実感:自分が脆弱性を特定・修正したことで、数百万人の個人情報や重要インフラが未曾有のサイバー攻撃から未然に救われたという誇りを持てる。
目を背けられない「過酷なリアル」
- 終わりのない勉強地獄:昨日までの防御セオリーが新しい攻撃手法の登場で一瞬にして陳腐化する。業務時間外の技術キャッチアップや検証作業がライフワーク化する覚悟が必要。
- 強烈なプレッシャーと責任感:「見落とした脆弱性が原因で数億円規模の被害が出るかもしれない」という重圧と常に隣り合わせであること。
- 厳格な法的制約:許可のないポートスキャンやリクエスト送信は即座に不正アクセス禁止法違反に問われるリスクがあるため、常に細心の注意を払いながら作業を進める精神的負荷が大きい。
一般に知られていない盲点とネットの誤解
ネット上にはホワイトハッカーに関する極端な噂が散見されますが、その多くは実態と乖離しています。代表的な3つの誤解を正しておきましょう。
誤解①:「元ブラックハッカーが改心して雇われるケースが多い」
映画の定番シナリオですが、現実のビジネス現場ではほぼあり得ません。企業が求める最重要要件は「信用」であり、逮捕歴や違法行為の過去がある人物に社内の最重要機密やroot権限を渡すリスクを冒す企業は存在しません。現在活躍しているホワイトハッカーのほぼ100%は、クリーンなキャリアを歩んできた技術者です。
誤解②:「高度な数学ができないとハッカーにはなれない」
暗号理論の基礎開発などを手掛ける一握りの研究職を除き、一般的な脆弱性診断やペネトレーションテストに必要なのは数学力よりも「OSや通信プロトコルの仕様への深い理解」と「システムの隙を突く論理的思考力」です。
誤解③:「一度資格を取れば一生安泰である」
セキュリティ資格は知識の証明になりますが、現場で問われるのは「現実に動いているシステムを攻略・防御できるか」という実践力です。机上の知識だけで止まっているペーパーエンジニアは現場で即座に見抜かれます。
【最短ルート】未経験からホワイトハッカーになるための勉強法と必須資格
「ハッキングの勉強」からいきなりスタートするのは挫折の最大の原因です。ホワイトハッカーを目指すなら、まずはシステムが「どのように作られ、動いているか」という基礎を固める必要があります。
未経験からの4段階ロードマップ
- IT基礎・インフラの習得:Linuxの基本操作、TCP/IPなどのネットワーク構造、Web技術(HTTP/HTTPS、HTML、JavaScript)の仕組みを完全に理解する。
- プログラミング基礎:攻撃ツールの自作やスクリプト読解に必要なPython、シェルスクリプト、Web診断に必要なPHPやSQLを学ぶ。
- セキュリティ演習プラットフォームの活用:法的に安全な環境で実践演習ができる「TryHackMe」や「Hack The Box」、国内の「CpawCTF」などを利用し、独学で実践的な侵入・防御手法を体得する。
- 実務経験の積み上げ:未経験の場合は、インフラエンジニアやSOC(セキュリティオペレーションセンター)アナリストとして現場経験を積んでから、ペネトレーションテスターへシフトするのが最も確実なルート。
キャリアを加速させる必須資格
スキルの証明として国内外で圧倒的な効力を持つのが以下の資格です。
- 情報処理安全確保支援士(登録セキスペ):経済産業省認定の国家資格。国内のセキュリティ系資格としては最高峰の信頼性を誇り、官公庁や大手企業の案件参画要件にも指定される。
- CEH(Certified Ethical Hacker / 認定ホワイトハッカー):世界共通のグローバル認定資格。攻撃者の視点・ツール・手法を体系的に網羅しており、外資系やグローバル案件で非常に高く評価される。
- CompTIA Security+:セキュリティの基礎知識を網羅的に問う国際資格。未経験者が基礎力をアピールする最初のステップとして最適。
- OSCP(Offensive Security Certified Professional):24時間の実技試験で実際にサーバーを攻略することが求められる、実力主義の最難関ペネトレーションテスト資格。取得すれば即戦力として国内外で引く手あまたとなる。
【プロの結論】ホワイトハッカーに向いている人・見送るべき人の特徴
向いている人:「機械の裏側で何が起きているか」を突き止めずにはいられない探究心がある人、パズルや謎解きが好きな人、地道な検証作業を苦にせず、法律とルールを厳格に守れる高い倫理観を持つ人。
見送るべき人:「一度覚えた技術だけで楽に稼ぎたい」と考える人、マニュアル通りの定型作業だけを好む人、技術を誇示してルールを逸脱した行動を取りがちな人。
【ホワイトハッカーとは】に関するよくある質問(FAQ)
Q1:プログラミング未経験や文系出身からでもホワイトハッカーを目指せますか?
A1:目指せます。実際に文系出身で活躍しているエンジニアも多数存在します。ただし、基礎的なIT知識やLinux、ネットワークの仕組みをゼロから学ぶ努力は不可欠です。まずはITパスポートや基本情報技術者試験レベルの学習からスタートし、段階的にステップアップしていくのが堅実です。
Q2:ハッキングの勉強を独学で進める際、違法にならないか不安です。安全に練習する方法は?
A2:インターネット上の実際のWebサイトや他人のサーバーに対して無断でツールを実行すると、攻撃が失敗しても不正アクセス禁止法違反や電子計算機損壊等業務妨害罪に問われる恐れがあります。演習には必ず「TryHackMe」「Hack The Box」「PortSwigger Web Security Academy」など、法的に認可された専用プラットフォームや、自身のPC内に構築した仮想マシン環境を使用してください。
Q3:英語力はどの程度必要になりますか?
A3:日常会話レベル以上が望ましいですが、最低限「英語の技術ドキュメントや脆弱性情報を抵抗なく読める読解力」は必須です。最新の脆弱性情報(CVE)や攻撃手法の解説はすべて英語で第一報が発信されるため、日本語訳を待っていると技術的に後れを取ることになります。
Q4:ホワイトハッカーになるための年齢制限はありますか?
A4:職種としての年齢制限はありません。10代からCTFで頭角を現す若手もいれば、30代・40代でインフラエンジニアやシステム開発からセキュリティ分野へ転身し、深い業務知見を活かして活躍するベテランも多く存在します。
まとめ:今後の動向と失敗しないための判断基準
デジタル空間があらゆる社会活動の基盤となった現代において、ホワイトハッカーは単なるIT専門職の枠を超え、企業の事業継続と国家の安全を支える極めて重要なディフェンダーです。AI技術の急速な発展に伴い攻撃と防御の攻防は激しさを増しており、優れたホワイトハッカーへの需要と報酬は今後も右肩上がりで推移していくことは確実です。
その道は決して平坦ではなく、継続的な自己研鑽と高い倫理観が求められますが、知的好奇心を存分に満たしながら世界水準で活躍できるやりがいは他に代えがたいものがあります。まずはネットワークやLinuxの基礎に触れ、安全な演習プラットフォームで第一歩を踏み出すことから、サイバー防衛の最前線への挑戦を始めてみてください。 (出典: ホワイト ハッカー と は(Yahoo!ニュース))

Webメディアの編集およびコンテンツ作成に従事。正確で質の高い情報発信を心掛けています。